PHP 核心曝出两个 RCE(远程代码执行)🤯 据目前披露消息,影响 PHP 5~8 版本!
PHP 核心曝出两个 RCE(远程代码执行)🤯 据目前披露消息,影响 PHP 5~8 版本!
漏洞编号:CVE-2026-109618、CVE-2026-109619。PHP 官方评分均为 CVSS v4.0 9.2,补丁计划北京时间 10 月 21 日 22:00 发布。
跑 PHP 的站长注意了,提前盘点环境,准备更新!
生产环境,清一色的PHP7.4和PHP8.2,我想完了。。。
PHP2Shell 是 Calif[.]IO 出的 exploit 工具,声称对 PHP 5.4.0 以来的所有版本有效
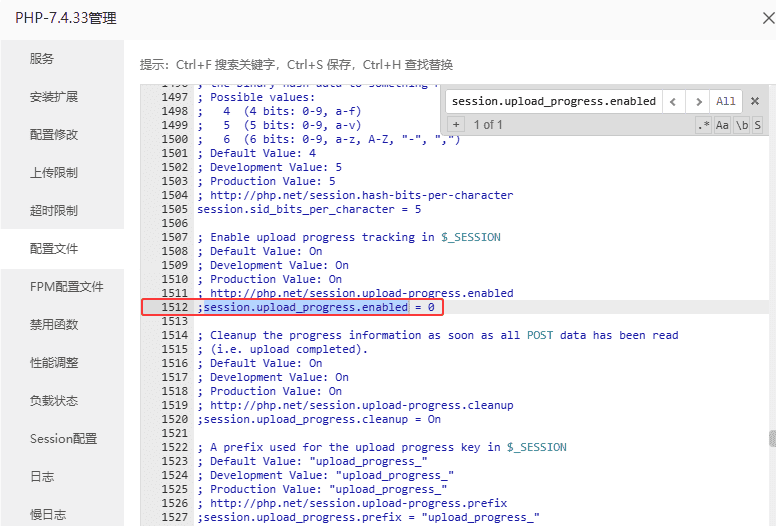
官方建议的临时缓解措施直接暴露了漏洞性质:session.upload_progress.enabled = 0(关闭PHP上传进度)
session.use_strict_mode = 1(严格session模式)
multipart/form-data 上传时,PHP_SESSION_UPLOAD_PROGRESS 字段的内容会被 PHP 作为 session 数据解析(反序列化),恶意 payload 触发 PHP 内置类魔术方法 → RCE