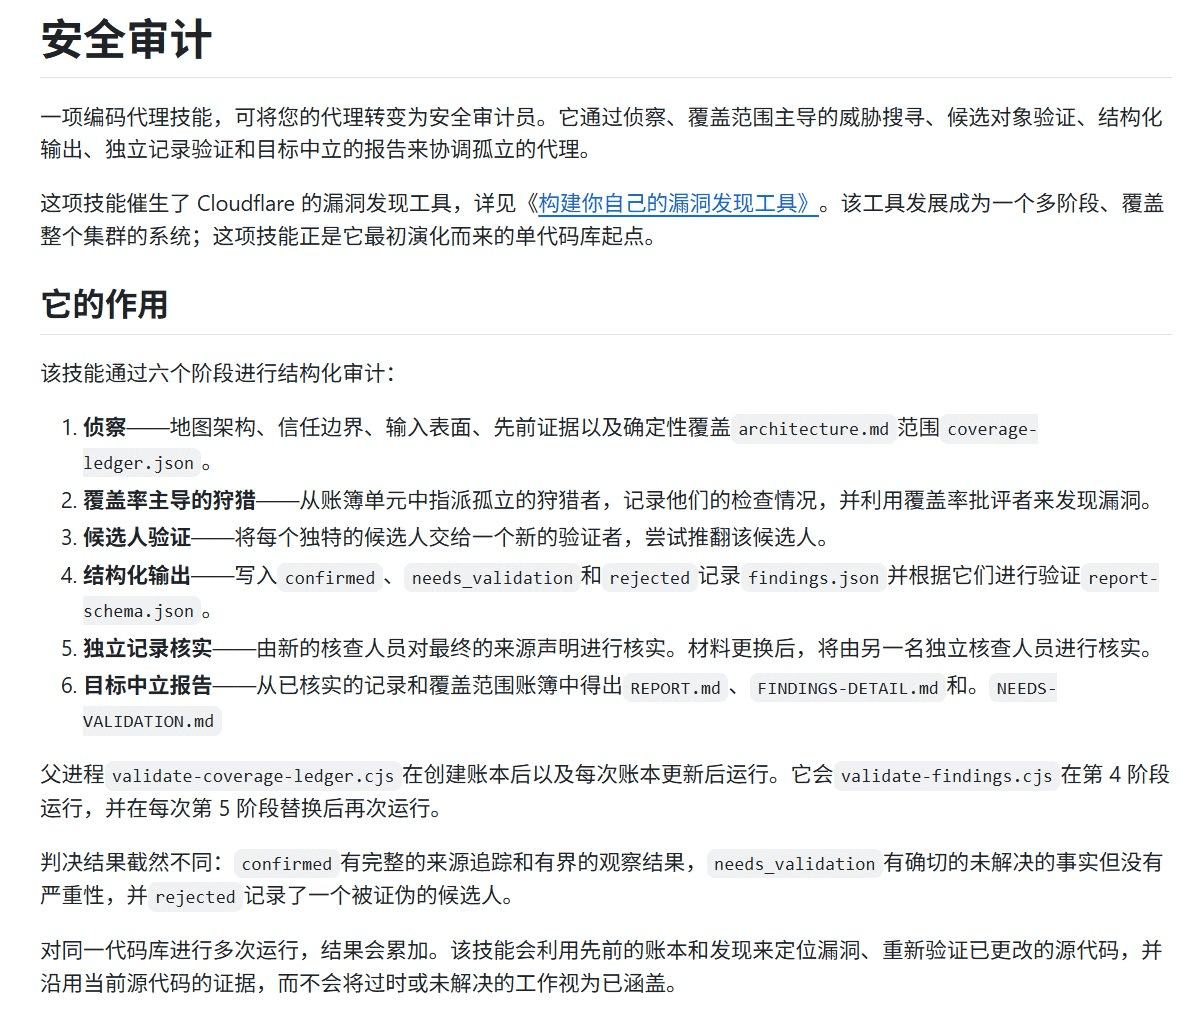
Cloudflare 干了件挺狠的事,把他们内部找漏洞那套方法直接做成了一个 Skill,还开源了,叫 security-audit,已经 11000+ Star。
Cloudflare 干了件挺狠的事,把他们内部找漏洞那套方法直接做成了一个 Skill,还开源了,叫 security-audit,已经 11000+ Star。
说白了,装进你的编码 Agent,就能对自己的代码库跑一次正经安全审计,不是裸问一句「有没有漏洞」那种糊弄。
我最服的是它的规矩:
1️⃣ 找到漏洞的那个 Agent 不许自己验,专门派个新 Agent 来推翻它,就是要挑刺
2️⃣ 结论只有三种,确认、待核实、已排除,待核实还得写清卡在哪个事实上,不糊弄
3️⃣ 少一层防护但另一层挡得住的,只算加固建议,不当漏洞报
Cloudflare 自己测,单跑一次大概只能找到一半,多跑几次结果会叠加。用法就一句 security audit this codebase,当第二意见看,比干问 Agent 靠谱多了。
🔗 https://github.com/cloudflare/security-audit-skill