漏洞赏金方法论与 OpenCode CLI – 一步一步指南
漏洞赏金方法论与 OpenCode CLI – 一步一步指南
-
安装 OpenCode
curl -fsSL https://raw.githubusercontent.com/anomalyco/opencode/refs/heads/dev/install | bash -
克隆漏洞赏金技能
git clone https://github.com/awarexone/Agentic-Bug-Hunter
cd Agentic-Bug-Hunter
./install_tools.sh
./install.sh –opencode -
启动 OpenCode 并检查技能
运行 opencode 然后输入:
你有漏洞赏金技能吗? -
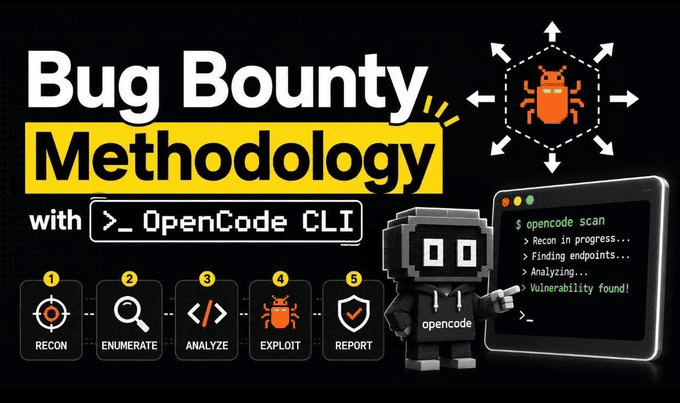
核心工作流程
• 范围(绝不超出界限)
• 侦察
• 狩猎
• 验证
• 报告 -
运行侦察
recon https://target.com
(它处理子域名、活跃主机、爬取和 nuclei)
-
寻找漏洞
它涵盖 IDOR、认证绕过、XSS、SSRF、业务逻辑、SQLi、文件上传、GraphQL 等更多内容。 -
自动驾驶模式(可选)
autopilot https://target.com –normal
- 生成报告
在验证发现后,
输入 report 以获取干净、专业、包含 CVSS、PoC 和影响的报告。
Repo:
📌 版权声明
文章作者:大神K
版权说明:本文为原创内容,转载请注明出处。